今周刊編按:台積電爆資安危機?有駭客在地下論壇DarkForums、BreachForums聲稱取得6.9GB共4.6萬筆台積電員工紀錄,開價3枚比特幣,約台幣740萬元,放話一週內沒找到買家就公開全部資料。
為取信買家,駭客釋出一份名為tsmc.txt的樣本檔案,當中包含499筆詳細個資,每一筆都有19個欄位,內容涵蓋姓名、生日、職稱、國籍、身分證字號、住址、手機號碼、Email、銀行資訊等,甚至連緊急聯絡人的電話、住址等個資都完整呈現。
對此,台積電回應,公司發現部分現職及離職員工資訊未經授權被放置於外部網站,初步了解這些資訊與某家雲端服務供應商系統服務中的資料相符,目前沒有證據顯示台積電自身資訊系統遭到入侵。
台積電強調,這次遭公開的資訊並不涉及公司生產或客戶相關資料。公司已陸續通知受影響人員,提供必要協助,同時與相關雲端服務供應商、調查機關及第三方網路安全機構密切合作,加速釐清事件原因,並採取必要措施。
資安專家則分析,若駭客手上的資料屬實,一旦外流,恐牽動牽動半導體人才相關情報與商業機密,未來很可能被拿來挖角人才。嚴重的話,甚至會成為詐騙集團「詐騙劇本」的絕佳素材,屆時不只員工受影響,也將波及其家人與親友。
台灣資訊安全協會(TWISA)監事、竣盟科技總經理鄭加海建議,企業應儘速確認資料是否涉及員工或其他敏感資訊遭到取得,並建立必要風險告知與防護措施,避免個資再度外流。
員工及家屬則應注意以下四點:一、聯繫者知道你的個資,不代表對方身分可信。二、涉及帳號、金錢或驗證碼,一律重新查證,不要直接依照電話或訊息指示操作。三、家人也要同步提高警覺,尤其是涉及職場緊急事故、金錢或個人資料確認的要求。四、重要帳號應啟用多因素驗證,對工作及個人重要帳號使用不同且強度足夠的密碼,降低帳號遭冒用的風險。
近期台灣接連爆出多起重大資安事件,許多政府機關、知名企業遭駭客攻擊,沒想到護國神山台積電也驚傳資安危機!有駭客在地下論壇點名「台積電(TSMC)」,拍賣詳細個資。賣家聲稱取得6.9GB共4.6萬筆員工紀錄,開價3 BTC,折合台幣 740萬元,還放話若一週內沒找到買家,就公開全部資料。
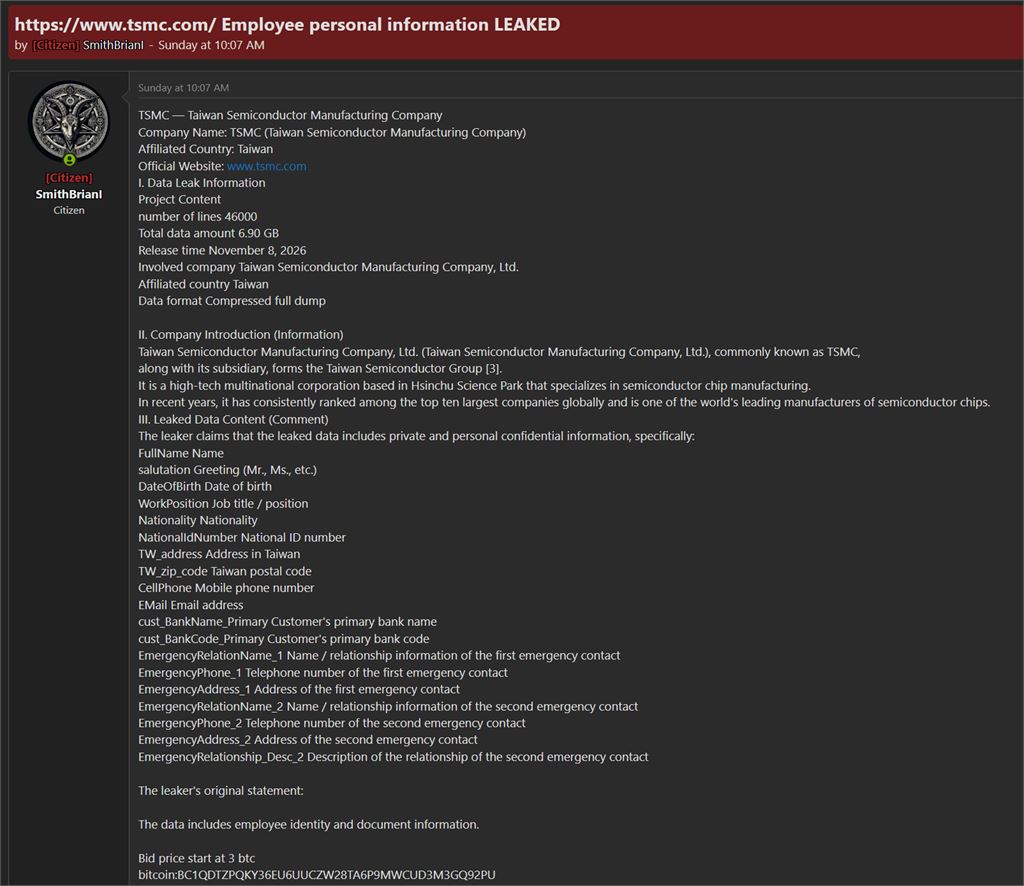
▲台積電驚傳員工個資外洩事件,駭客開價3枚比特幣。(圖/翻攝駭客論壇)
昨晚各大社群平台也陸續PO出相關訊息,有網友驚呼「台灣的資安怎麼了,最近先是91APP,再來永豐銀行,現在連護國神山都守不住了嗎?有駭客在駭客論壇販售6.9GB的46000筆台積電員工資料,從駭客給的範例資料看起來還蠻真實的,不過這種個人資訊也有可還是從外包廠商或是人力銀行掉出來的,希望晶片製程這種機密的資訊要守住啊⋯⋯。」
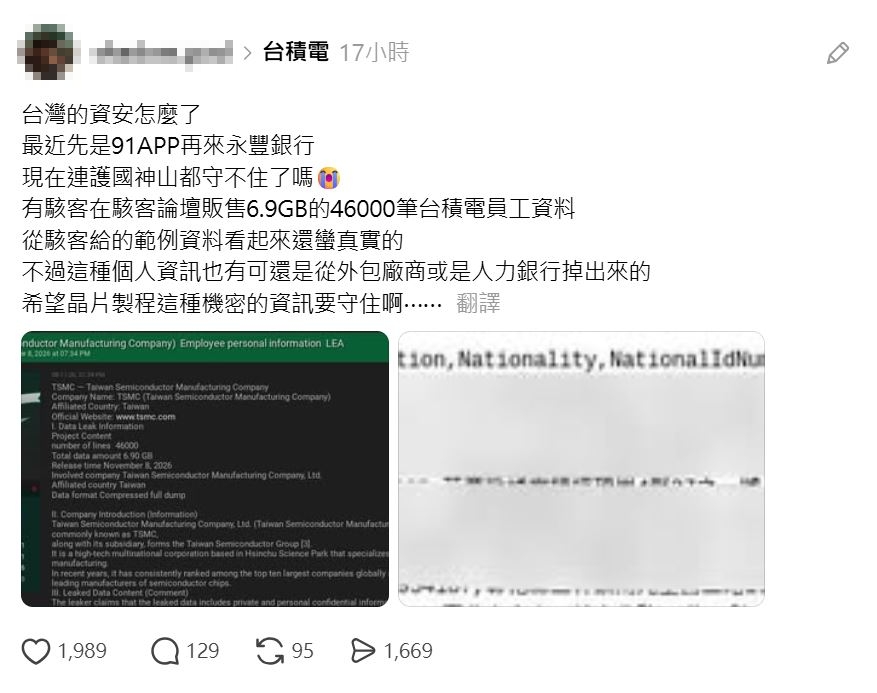
▲台積電驚傳員工個資外洩事件,已有多人在社群平台轉貼相關訊息。(圖/翻攝Threads)
記者昨天傍晚致電台積電公關,並依指示寫信到記者專用信箱查證此事件。今天上午公關回應表示,「台積電已掌握此情形,正與相關雲端服務供應商及調查機關密切合作,以釐清狀況並採取必要措施。我們將適時提供後續更新。」
啟動倒數計時 一週後公開資料
這起引發資安界高度關注的個資外洩事件,是有駭客在2個地下論壇DarkForums、BreachForums罕見直接點名台灣資安防護等級最高的台積電,公開拍賣4.6萬筆員工紀錄,起標價3 BTC,賣家還提出期限:一週內若沒有買家,將公開全部資料。
駭客為取信買家,釋出一份名為tsmc.txt的樣本檔案,其中包含499筆詳細個資,每一筆都有19個欄位,內容涵蓋姓名、生日、職稱、國籍、身分證字號、住址、手機號碼、Email、銀行資訊等,甚至連緊急聯絡人的電話、住址等個資都完整呈現。
資安專家分析,如果駭客取得台積電員工資料屬實,對詐騙集團而言,就是設計精準詐騙劇本的絕佳素材,一旦相關資料遭到不當利用,受影響的恐怕不只是員工本人,連家人及親友可能都會陷入後續的詐騙與社交工程攻擊風險。
個資一旦外流 恐淪「詐騙劇本」
例如,攻擊者可以利用員工姓名、職稱及公司資訊,假冒公司人資、主管或內部行政人員,發送看似合理的通知;也可能結合手機與 Email,進一步發動釣魚郵件、假冒企業通知或帳號驗證詐騙。
這次樣本中,另一個值得關注的欄位,就是「緊急聯絡人」。當攻擊者不只掌握員工姓名、手機及工作單位,還知道其親友的聯絡資訊,就可能利用這層關係設計更具迷惑性的詐騙。例如,假冒公司人資聯繫家屬,聲稱員工發生緊急狀況;或運用AI深偽技術假冒員工本人,向家人要求轉帳、匯款、驗證資訊及其他事項。
台積電員工情報 牽動半導體人才及商業機密
除了個人隱私及詐騙風險,這次交易還有另一個值得注意的層面,就是半導體產業的人才情報。台積電在全球半導體供應鏈中具有關鍵地位,員工的工作背景、職稱及聯絡資訊,對外界而言可能具有一定的情報價值。如果這批資料確實包含大量員工的職務及工作資訊,未來便可能被拿來進行人才搜尋、精準挖角,甚至鎖定特定人員發動社交工程攻擊。
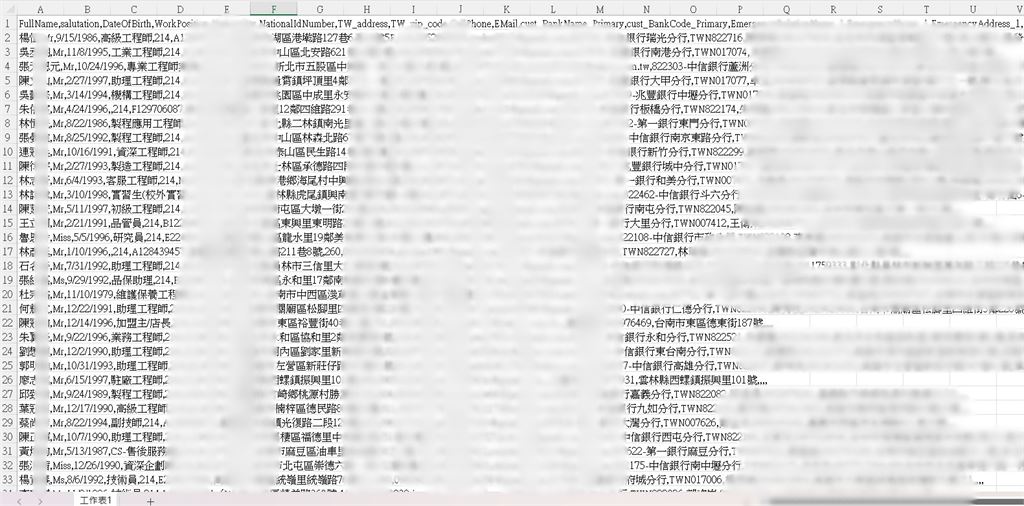
▲駭客釋出個資樣本,詳列19個欄位資料。(圖/翻攝駭客論壇)
例如,攻擊者可能先從公開資訊與外洩資料交叉比對,找出特定專業領域或職務的員工,再假冒獵才顧問、合作廠商或業界人士建立聯繫。這類攻擊未必一開始就以竊取企業機密為目的,而是先利用個人背景建立信任,再逐步誘導目標提供更多資訊,甚至取得不當的系統存取權限。
台灣資訊安全協會(TWISA)監事、竣盟科技總經理鄭加海提醒,當大量員工個資流入地下市場,真正需要警惕的,是攻擊者可能利用這些真實資訊,設計高度可信的詐騙與社交工程攻擊。「現在的詐騙,最可怕的是他可能比你想像中更了解你。」這也是為什麼個資外洩後,真正的風險不一定立即發生。相關資訊可能在地下市場被反覆交易、複製及交叉比對,攻擊者甚至可能在數月後,才利用這些資料發動更精準的詐騙。
員工及家屬4大措施 降低詐騙風險
鄭加海建議,企業應儘速確認相關資料是否涉及內部員工、是否有其他敏感資訊遭到取得,並針對可能受影響的員工建立必要的風險告知與防護措施;同時檢視人事資料的存取權限、保存方式及對外傳輸管控,避免個資遭到不當取得或再次外流。
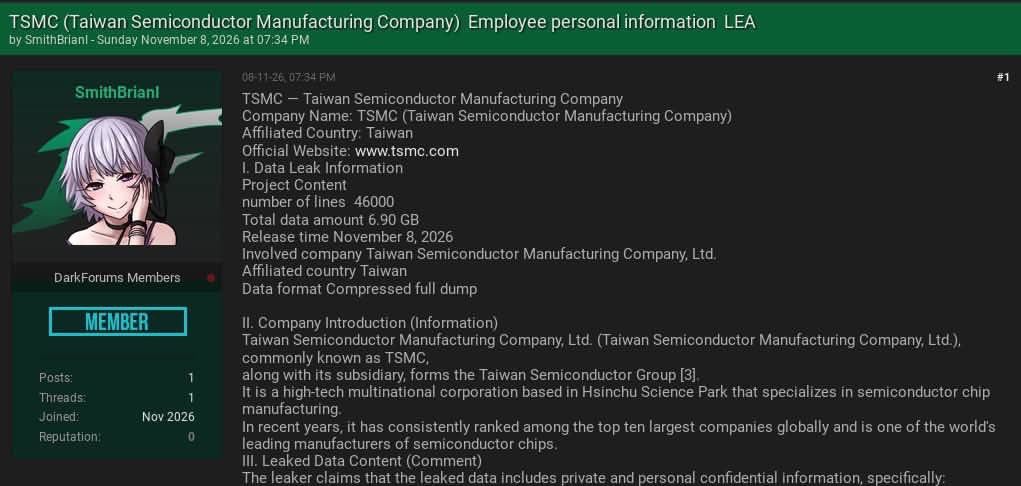
▲另一個駭客論壇也有人點名外洩台積電員工個資。(圖/翻攝駭客論壇)
對員工及家屬而言,則應特別注意以下四點:首先,聯繫者知道你的個資,不代表對方身分可信。其次,涉及帳號、金錢或驗證碼,一律重新查證,不要直接依照電話或訊息指示操作。此外,家人也要同步提高警覺,尤其是涉及職場緊急事故、金錢或個人資料確認的要求。最後,重要帳號應啟用多因素驗證,對工作及個人重要帳號使用不同且強度足夠的密碼,並啟用多因素驗證,降低帳號遭冒用的風險。
這起事件最大的風險,是資料一旦遭到取得並流入地下市場,即使原始貼文遭到刪除,也不代表資料已經消失。地下論壇上的資料可能被買家下載、複製、轉售,甚至重新整理後散布到其他暗網、交易平台、Telegram 群組或詐騙資料庫,如果真的流入地下市場,後續可能付出的代價,恐怕難以評估。
※本文授權自民視新聞網,原文見此。
延伸閱讀:
台股暴跌「慘賠200萬」卻不慌?專家「手握這2檔」加碼進場:靜待解套
比台積電更威?外媒點名「這1檔」今年狂飆220%:2027年股價再翻漲4倍
0050漲到「116.6元」沒賣!她見股價「跌破百元」快哭了 內行曝唯一出場時機
_20261028081852.jpg_280x210.jpg)
_20261029181107.jpg_280x210.jpg)
_20261026162412.jpg_280x210.jpg)
_20261030113721.jpg_280x210.jpg)