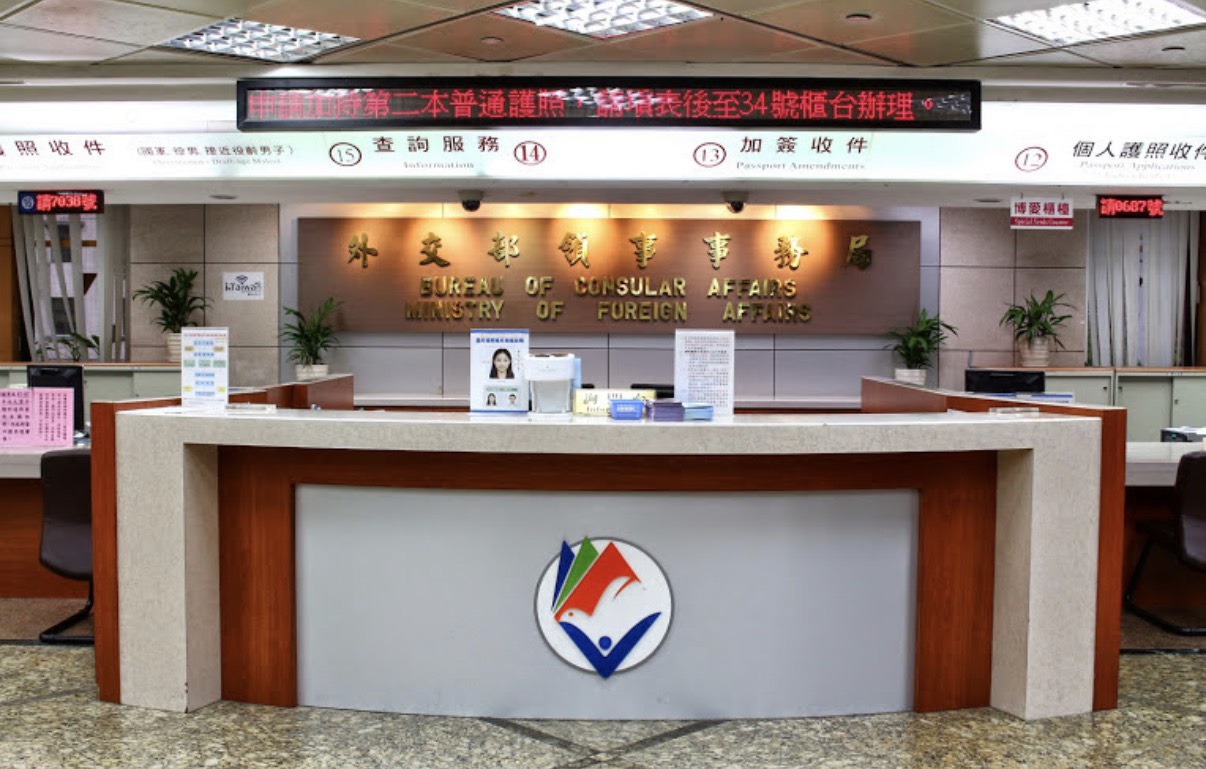
今年以來,駭客等資安事件上市櫃通報已經超過118件,比去年成長近6成,外交部領事事務局爆出11/4下午陸續發現部分網站疑似遭駭客入侵後,包括今年9/3至11/2間,民眾透過個人網路預約、旅行社團件及有條件式線上申換護照管道上傳的部分護照大頭照,總計72702個檔案遭駭客取得。大聯大(3702)也發岀重訊,指偵測到內部系統有異常存取情形,經調查確認,部分員工姓名與公務電子郵箱位址遭未經授權存取,已立即依公司程式應變,並採取必要的防護措施將影響降到最低。大聯大為防範員工資訊遭詐騙集團利用,已公告全體同仁知悉,目前評估對本公司財務及業務均不受影響,目前已重新檢視可能造成資安疑慮的因數並加以防範,同時持續加強監控。
日期:2026-11-14
10月30日清晨七點,25歲的王先生和平常一樣,一邊等咖啡,一邊滑手機。推播跳了出來:「全球最大加密貨幣交易所幣安遭駭,損失逾60億美元。」他愣了一下,趕緊打開幣安App。帳戶裡那筆存了三年的比特幣和以太幣,數字都還在。他鬆了一口氣,順手按下提領。畫面跳出一行字:提領功能暫停。錢看得到,卻拿不出來。接下來三天,他只能看著比特幣一路跌到六週低點。王先生其實從來沒有真正「持有」過那些比特幣。更準確地說,他持有的,是一家交易所對他的承諾。
日期:2026-11-11
根據台灣上市櫃重訊統計,今年迄今資安事件已經來到一一八件,已比去年全年成長近六成,關鍵就在於AI。 究竟AI攻擊的手法有哪些?政府和企業又該如何因應這場全新戰役?
日期:2026-11-11
今周刊編按:近期全世界接連爆出重大資安事件,網路圈稱之為「Black October(黑色十月)」,日本金流商的巨頭GMO網路集團10月22日承認旗下服務先前遭不當存取,創辦人兼社長熊谷正壽開記者會多次鞠躬致歉。而近期還遭駭的還包括全球最大加密貨幣交易所幣安(Binance)、印度憑證機構 eMudhra 、PChome旗下Pi拍錢包網站被Settra勒索軟體組織入侵。日前台灣第一家掛牌上櫃的SaaS軟體服務公司91APP(6741),近480萬台灣人個資恐外洩,大票知名品牌都中招。這些案件各有成因,且彼此沒有已知的關聯,但已引發全球高度關注。
日期:2026-11-03
今周刊編按:全球最大加密貨幣交易所幣安(Binance)遭遇史上最大規模加密貨幣竊案,價值約63億美元(約新台幣2006億元)數位資產遭駭客盜走。幣安31日宣布,已動用公司資金買回相應代幣,補足約90%的失竊資產,承諾由公司全額承擔損失,不會讓用戶受到財務影響。根據路透社報導,美國聯邦調查局(FBI)表示,這起攻擊由北韓政府支持的駭客組織發動。幣安平台遭駭事件發生後,加密貨幣價格下跌,幣安試圖向客戶保證資金安全。共同執行長鄧偉政(Richard Teng)表示,這次入侵是一起「複雜攻擊」,「我們目前已補足90%的遭竊資產,並承諾填補其餘10%。我們的用戶不會承擔這起事件造成的財務損失。」
日期:2026-11-01
深夜的螢幕前,有一群人正默默盯著黑暗世界裡的每個異常訊號。跳動的數字是來自全球各地的攻擊軌跡;連串的指令碼是分析駭客組織下一步可能的滲透路徑。對TeamT5杜浦數位安全創辦人暨執行長蔡松廷而言,資安不是冷冰冰的技術,而是一場攸關國家、企業與每個人生活的永久戰爭。
日期:2026-06-24
鴻海(2317)傳出遭受勒索軟體組織Nitroge攻擊,根據網路犯罪論壇與相關研究報告,該組織宣稱已從鴻海系統中竊取高達 8TB 的數據,其中包括 Apple、Google、Intel、Nvidia 等知名品牌的機密設計圖與組件資訊。鴻海週二晚間發布回應,強調集團位於北美的部分廠區遭受網路攻擊,第一時間資安團隊已啟動緊急應變機制,並採取多項應急運營措施,確保生產與交付的連續性,受影響廠區目前正恢復正常生產中。針對事故原因、受影響系統範圍、是否涉及駭客攻擊、是否有資料外洩,以及對威州廠產線與營運的實際衝擊,鴻海尚未進一步說明。鴻海週三(5/13)股價隨著大盤回檔、一度跌至242.5元,下跌7.5元或3%,巧合的是,「瑤池金母」陳釧瑤操盤的00981A(主動統一台股增長)早一步在周二(5/12)大舉賣出鴻海超過1萬張, 持股只剩3612張、權重大減0.97%至0.33%。
日期:2026-05-13
中共網軍對我國關鍵基礎設施發動網路攻擊的駭侵手法不斷翻新,根據國安局最新報告指出,常見手法包含攻擊軟硬體漏洞、DDoS、社交工程攻擊及供應鏈攻擊等,其中以軟硬體漏洞攻擊案件最多,超過5成,顯示中共積極擴充「漏洞武器化」的技術能量。
日期:2026-01-06
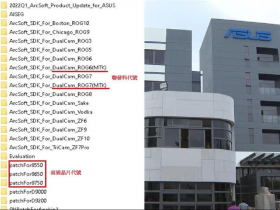
華碩集團前天驚傳駭客攻擊,知名勒索集團Everest在暗網公告取得1TB資料且「包含相機原始碼」,震驚科技業,前天深夜11點回應期限屆滿。Everest 隨即釋出7張截圖,證明竊密內容除了相機原始碼,還包括內部修補程式、測試工具、除錯日誌等多項機敏檔案,甚至秀出含有高通晶片修補軟體、聯發科驅動程式碼、虹軟科技的資料,顯示華碩應未支付贖金。這起重大資安事件,是否隨著供應鏈延燒其他重量級跨國企業?聯發科、高通的商業機密是否外洩?全球科技界都高度關注。
日期:2025-12-05
近日韓國知名跨境電商酷澎發生資料外洩事件,高達3370萬個資外洩,目前許多韓國消費者回報異常登入紀錄,甚至擔心未來將收到釣魚簡訊或詐騙信件,目前已知資訊是中國籍IT職員離職後,仍保有酷澎內部簽章密鑰,讓資安出現漏洞。威脅情資專家 TeamT5 杜浦數位指出,2025年最常發生的資安威脅,是針對網路設備的入侵。其中,甚至不乏掌握原廠設備漏洞,或是攻擊Iot設備,包含路由器、交換器、NAS甚至印表機,都成為駭客趁虛而入的關鍵。Team T5執行長蔡松廷點出,駭客攻擊的手法已開始變得更有組織、縝密,不再只是靠釣魚手法入侵企業,而是花費更多時間掌握軟硬體漏洞,有時甚至「比原廠支援工程師,更了解設備」。
日期:2025-12-04