日本退稅新制11月1日起上路,將原本的「即買即退」改為「先付後退」,旅客至免稅商店購買商品時若達門檻,須先支付含稅價格,再於出境時於機場進行海關確認及退稅。不少民眾擔憂新制上路後,未來是否要為了退稅提早4個小時到機場?退稅會不會大排長龍?有網友分享其實熟悉流程的話,機台確認速度相當快,不會花費太多時間。不過,新制仍引來不少民眾批評,甚至直呼根本是「大魔王等級」的困難。原因在於日本政府並未統一退稅平台,而是讓店家自行與退稅平台業者合作,因此若前往10間商店購物,可能每間商店配合的退稅平台都不同,成為退稅的大魔王關卡。新的退稅制度流程為何?到機場之後要怎麼操作KIOSK機台?退稅要選擇退到信用卡還是直接在機場退現金比較好?《今周刊》本文一次整理日本退稅常見問題,退稅流程、退稅平台、退稅手續費一次看!
日期:2026-11-12
今周刊編按:台積電爆資安危機?有駭客在地下論壇DarkForums、BreachForums聲稱取得6.9GB共4.6萬筆台積電員工紀錄,開價3枚比特幣,約台幣740萬元,放話一週內沒找到買家就公開全部資料。為取信買家,駭客釋出一份名為tsmc.txt的樣本檔案,當中包含499筆詳細個資,每一筆都有19個欄位,內容涵蓋姓名、生日、職稱、國籍、身分證字號、住址、手機號碼、Email、銀行資訊等,甚至連緊急聯絡人的電話、住址等個資都完整呈現。對此,台積電回應,公司發現部分現職及離職員工資訊未經授權被放置於外部網站,初步了解這些資訊與某家雲端服務供應商系統服務中的資料相符,目前沒有證據顯示台積電自身資訊系統遭到入侵。台積電強調,這次遭公開的資訊並不涉及公司生產或客戶相關資料。公司已陸續通知受影響人員,提供必要協助,同時與相關雲端服務供應商、調查機關及第三方網路安全機構密切合作,加速釐清事件原因,並採取必要措施。資安專家則分析,若駭客手上的資料屬實,一旦外流,恐牽動牽動半導體人才相關情報與商業機密,未來很可能被拿來挖角人才。嚴重的話,甚至會成為詐騙集團「詐騙劇本」的絕佳素材,屆時不只員工受影響,也將波及其家人與親友。台灣資訊安全協會(TWISA)監事、竣盟科技總經理鄭加海建議,企業應儘速確認資料是否涉及員工或其他敏感資訊遭到取得,並建立必要風險告知與防護措施,避免個資再度外流。員工及家屬則應注意以下四點:一、聯繫者知道你的個資,不代表對方身分可信。二、涉及帳號、金錢或驗證碼,一律重新查證,不要直接依照電話或訊息指示操作。三、家人也要同步提高警覺,尤其是涉及職場緊急事故、金錢或個人資料確認的要求。四、重要帳號應啟用多因素驗證,對工作及個人重要帳號使用不同且強度足夠的密碼,降低帳號遭冒用的風險。
日期:2026-11-12
今周刊編按:金管會11/10日宣布,亞洲資產管理中心高雄專區修正試辦原則,共計5業務包括基金99人限制鬆綁、銀行信託銷售海外虛擬資產ETF、擴大境內大戶跨境金融服務、保險設預繳保費專戶,以及OIU遠距投保,並同步簡化3O開戶。金管會統計,符合相關資格者有22家銀行、20家投信投顧、10家券商與6家壽險,共58家。自即日起可遞件申請。值得關注的還有,2026高雄國際金融博覽會11/6登場,適逢高雄專區滿周年,中央與高市府合作下,獲准試辦業務的金融機構已由首波23家增至62家,專區內銀行高資產客戶管理資產規模突破1.1兆元,持續打造亞洲資產管理樞紐。
日期:2026-11-12
根據台灣上市櫃重訊統計,今年迄今資安事件已經來到一一八件,已比去年全年成長近六成,關鍵就在於AI。 究竟AI攻擊的手法有哪些?政府和企業又該如何因應這場全新戰役?
日期:2026-11-11
台灣最大通路服務SaaS業者91APP*-KY(6741)資料庫於10月初遭到駭客入侵,導致旗下客戶消費者部分個人資料外洩,最大恐涉及1,329個品牌、479萬8255名消費者,包括全家行動購、寶雅、無印良品、adidas、摩曼頓、PUMA、UNDER ARMOUR、The North Face、Timberland、日藥本舖等全都受害。91APP強調,遭駭的資料不包含信用卡、會員登入密碼,若是曾在2025年4月4日至2026年10月14日期間,使用91APP系統的品牌官網或App下單,就可能是此波攻擊的受害者。由於91APP目前無法確定有哪些資料遭到竊取,官方承諾,不管消費者有沒有財產損失,只要個資遭到竊取都會賠償,若為此次事件受影響的消費者於11月2日起可至官網填寫財產損失補償表或個資損害補償表,官方將協助後續補償事宜。
日期:2026-11-10
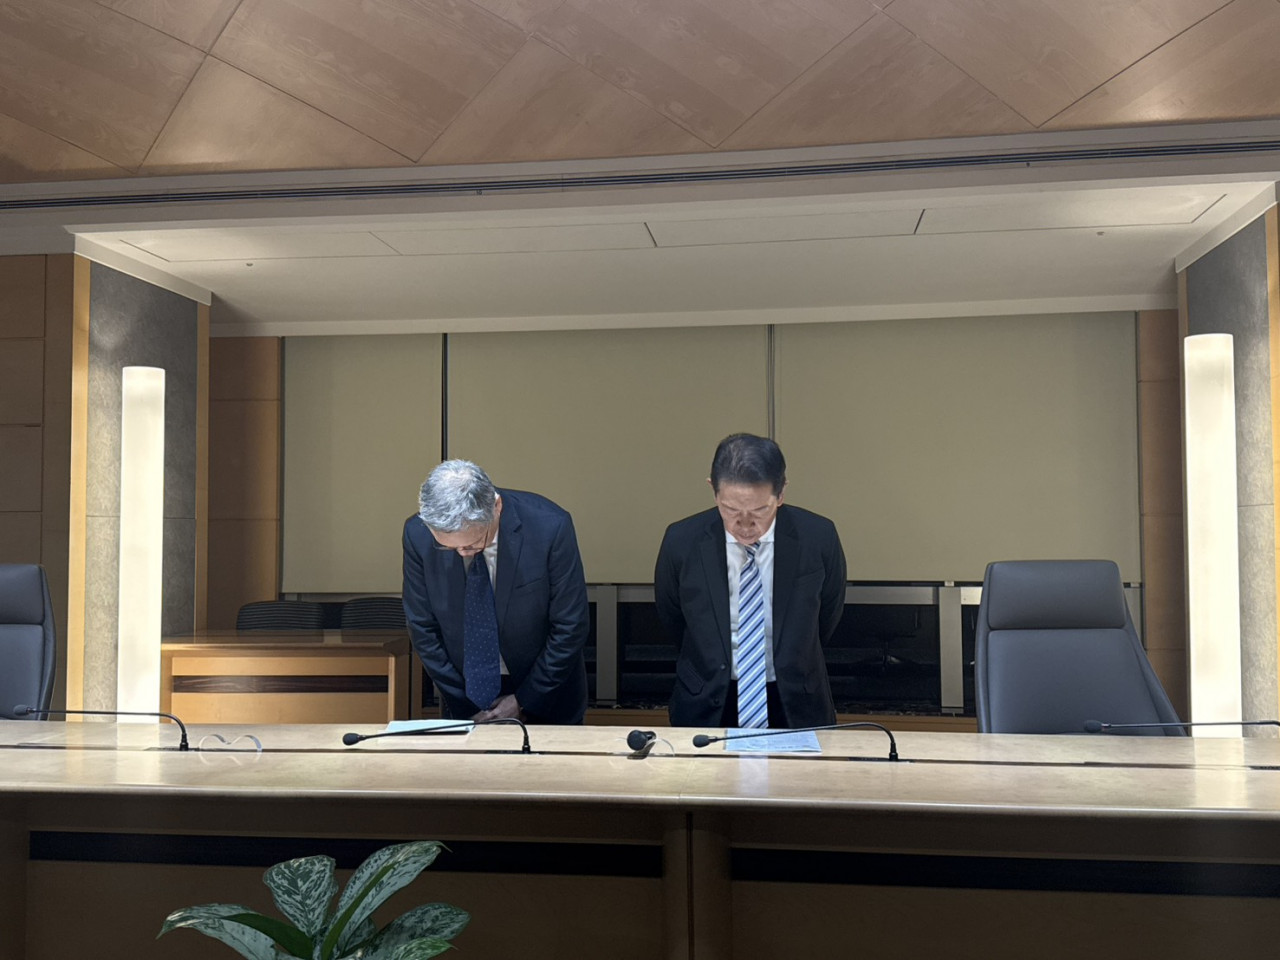
在週二(11/3)發生418人帳戶遭盜轉帳、金額達4176萬元的永豐銀行,經過內部調查後,火速於週三(11/4)晚間6點召開記者會。在記者會一開始,就由永豐銀董事長曹為實與總經理莊銘福親上火線,鞠躬向受影響的客戶致歉。
日期:2026-11-04
中選會候選人財產申報網站爆出個資外洩,中選會主委游盈隆今鞠躬致歉,表示委外廠商「無心的疏失」,造成大波瀾非常不應該。中選會調查發現,共32個IP曾進入並可能下載相關資料,目前尚無法進一步分析32個IP屬境內或境外,後續調查中。游強調,「已經把漏洞堵起來了。」
日期:2026-10-29
新光三越百貨週年慶才剛於10/1起跑,卻傳出部分宅配顧客個資外洩!新光三越證實,2萬筆被洩露個資的客戶名單為宅配訂單,資料包括顧客姓名、地址、聯絡電話等。根據新光三越官方公布資料,截至2025年底新光三越會員數累積超過450萬人,使用新光三越宅配訂單者約2萬人,究竟哪些人會使用百貨公司宅配服務?像是在百貨現場購物,直接請專櫃送到家,或者購買節慶禮盒直接寄給親友,還有購買大量食品或較重的商品都可以使用宅配服務,最後就是使用新光三越線上購物。
日期:2026-10-23
今周刊編按:91APP為台灣第一家掛牌上櫃的SaaS軟體服務公司,旗下品牌客戶包含寶雅、PUMA、Timberland等知名品牌,主要協助品牌經營電商平台,包含架設官網、APP等。不過,近期卻有不少民眾表示,在信箱收到品牌定期購方案通知信件,文內還含有可疑連結,疑似個資外洩遭到詐騙集團鎖定。91APP*-KY(6741)證實,Commerce Cloud資料庫受到自動化攻擊導致部分資料外洩,目前已向警方報案。91APP*-KY表示,未來將祭出5點措施因應:1. 強化監控防禦:升級全天候監控,全面提升系統防護層級2. 委外第三方公正單位調查:協同外部專家深入調查,並於相關主機全面部署防護機制。3. 確實落實隔離:強化自研系統、第三方系統與辦公室之網路環境隔離降低滲透風險4. 持續防護優化:依據調查持續優化資訊安全管理及防護機制5. 通報與客戶通知:依法通報主管機關,並主動透過電子郵件等方式通知受影響之客戶與提供相應處理。由於適逢雙11購物檔期將至,各品牌皆繃緊神經,就怕個資外洩事件影響消費者購買意願。根據《鏡週刊》報導,數發部已於周一(10/19)一早至91APP總部進行行政檢查。
日期:2026-10-19
今周刊編按:LINE Pay再爆個資外洩疑慮!韓國威脅情報資安公司S2W最新通報指出,中國暗網知名交易論壇「長安不夜城」(CABYC)出現兜售台灣LINE Pay用戶個資的貼文。賣家宣稱掌握高達75萬筆資料,開價僅399美元(約新台幣1.2萬元),內容涵蓋用戶姓名、手機號碼、身分證字號、生日、地址及財務驗證等高度敏感資訊,引發國內外資安圈高度關注,LINE Pay官方目前則尚未對此作出回應。賣家在論壇上說明,該批資料經初步整理後,除手機號碼較為完整外,其餘欄位多有空白或亂碼,顯示所謂「75萬筆」極可能摻雜無效資料,真實有效性仍待商榷。資安專家分析,現階段無法直接判定是LINE Pay核心系統遭駭客入侵,亦不排除外洩源頭為合作的第三方業者,或是駭客整合舊有外洩資料庫後重新打包兜售。令人疑竇的是,涉及身分證與財務驗證的龐大資料量,開價卻異常低廉。專家直言,中國暗網長期充斥大量廉價兜售的民眾個資,甚至幾十美元就能成交,「個資根本不值錢」。即便如此,這起暗網販售事件已引發多家國際情資機構追蹤,也再次為台灣民眾與數位金融體系的資料防護機制敲響警鐘。針對「LINE Pay 75萬筆個資遭中國大陸暗網兜售 賣家竟只開價399美元」一事,LINE Pay 聲明如下:1. 資料非出自 LINE Pay,與本公司完全無關:經本公司資安部門深入調查,該暗網威脅者所提供的該批資料,實為網路資料雜湊而成,客戶紀錄、資料欄位等均與本公司系統格式不符。其中更包含陳舊的證券帳戶開戶訊息、簡體字及中國大陸用語等。資料組成雜亂,明顯與LINE Pay業務和系統無關。2. LINE Pay已採取法律行動:為遏止此類資安威脅與惡意訊息,本公司已正式向法務部調查局報案,以維護商譽與用戶權益。3. 持續關注與資訊透明:LINE Pay將持續密切關注事態發展,並在取得新資訊時,適時向外界說明。LINE Pay一向高度重視資訊安全與用戶隱私保護,落實嚴格的資安防護機制。LINE Pay呼籲社會大眾與廣大用戶切勿聽信未經證實之網路傳言,並慎防假冒客服之可疑訊息,切勿提供簡訊驗證碼或帳號密碼,共同維護自身資安與權益。
日期:2026-10-17



_20261017181841.jpg_280x210.jpg)