今周刊編按:根據《華爾街日報》報導,數千名Visa、萬事達卡(Mastercard)和摩根大通會員個資,遭勒索軟體駭客組織攻擊,一個名為n0n的勒索軟體駭客組織宣稱都是它所為。對此,Visa發言人表示,這次並未影響信用卡等付款資訊,Visa本身系統未遭入侵或影響,並補充此事件,是涉及一間於亞太地區的第三方服務供應商。萬事達卡發言人提及,目前資料外洩情況已獲控制。這起事件導致「參加某項特定福利計畫的部分持卡人,有少量資訊外洩。」近日頻傳多起科技系統故障事件,使民眾更加深對網路安全的疑慮。美國網安諮詢公司「記錄未來」(Recorded Future)的專家巴里塞維奇(Andrei Barysevich)指出,n0n組織會竊取企業資料,隨後試圖藉此來勒索企業。他表示,該組織9月底在一個網路駭客論壇註冊帳號,固定尋找年營收至少1000萬美元,位於非俄語系國家的企業做為目標,後續向已成功入侵企業網路的駭客提出分潤條件。然而,目前3家金融服務業者,均未公布遭到駭客入侵的第三方公司名稱。
日期:2026-11-20
我居住的矽谷社區,因為有許多學者、大學校長、矽谷企業家、基金合夥人,以及退休的國防部長與各級部長、大使、史丹福胡佛智庫主任等等,所以經常每週舉辦精彩的演講論壇,有趣有意義,偶爾也受用。本週,十分出乎我的意料,他們舉辦了「防衛台灣」這個主題的演講。更有趣的是,200個座位竟然全部座無虛席,還有一堆人全程站著聆聽。如果我沒看錯,這一天,好像只有我一個台灣人在場,其他全都是白人社會精英。聽眾們的討論及互動,當然也就十分自在的流露出美國人真正的思維與關乎本身的實際考量。
日期:2026-11-20
不只北富銀盜轉?金管會銀行局表示,通報網路銀行及行動銀行帳戶資金遭非本人轉帳的銀行共有4家,分別為中信、玉山、台北富邦、華南,合計通報5件、受影響客戶為5人,涉及金額為56萬6512元。近期市場傳出多起銀行帳戶異常轉帳事件,部分民眾投訴在未使用App或未收到一次性密碼(OTP)的情況下,存款竟遭不明轉出,引發網路熱議與存戶恐慌。針對外界高度關注的案情細節與責任歸屬,金管會銀行局於例行記者會中正式說明,目前共4家銀行通報「重大偶發事件」,合計5件、涉及5位客戶,總金額56萬6512元。
日期:2026-11-19
今周刊編按:台股週四(11/19)盤中殺逾1900點,高價股與載板三雄更是成為殺盤重災區,其中,ABF載板三雄全數逼近跌停,欣興(3037)跌停596元,南電(8046)來到698元,景碩(3189)週三(11/19)逼近漲停僅一日行情,週四下殺到跌停522元,ABF載板三雄全數以跌停價作收。至於外資動向部分,欣興遭連2天賣超5,044張,景碩同樣連2賣7,323張,僅南電外資力挺,為連3天買超5,880張。此外,CCL銅箔基板廠台光電(2383)打入跌停板3120元鎖死,散熱大廠健策(3653)也被打到亮綠燈來到4,115元,穩懋(3105)直接打入跌停板,重挫47元、來到423元。而高價股大立光(3008)暴跌440元、跌幅高達9.98%,股價落至跌停價3970元,終場打開跌停,以下跌430元或9.75%,收在3,980元。股王股后信驊(5274)跌停8370元、創意(3443)見6000元都鎖死,千金股紛紛打入跌停。雖然美系外資最新報告全面上修了載板與銅箔基板廠2027至2028年的獲利預估,卻因下修本益比評價而調降目標價,成為盤面賣壓原因之一。其中,景碩拿到輝達10美元現金擴廠,但為反映市場對AI伺服器景氣循環轉折的擔憂,外資決定採取「上修EPS、下修估值」的保守策略,ABF載板族群評價基準下調至25倍本益比(PE),將景碩目標價從1,100元下修至950元,降幅達14%,但仍維持買進評等。
日期:2026-11-19
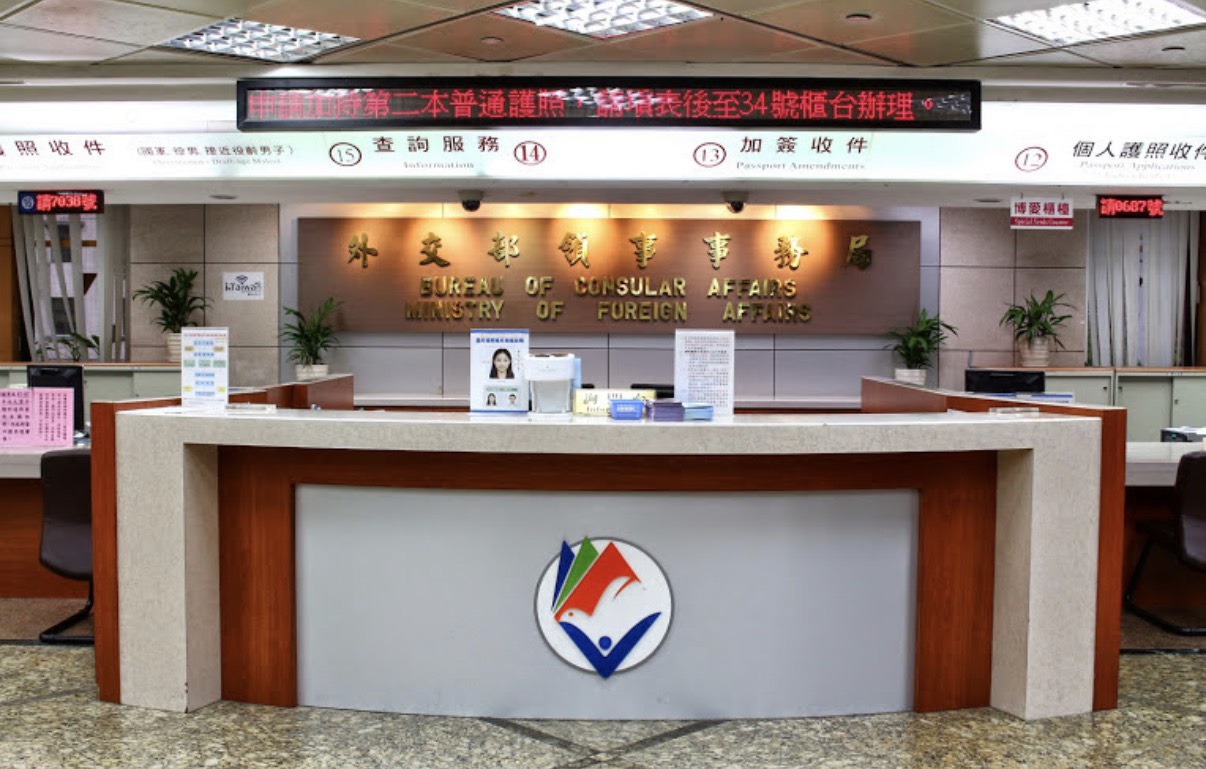
今年以來,駭客等資安事件上市櫃通報已經超過118件,比去年成長近6成,外交部領事事務局爆出11/4下午陸續發現部分網站疑似遭駭客入侵後,包括今年9/3至11/2間,民眾透過個人網路預約、旅行社團件及有條件式線上申換護照管道上傳的部分護照大頭照,總計72702個檔案遭駭客取得。大聯大(3702)也發岀重訊,指偵測到內部系統有異常存取情形,經調查確認,部分員工姓名與公務電子郵箱位址遭未經授權存取,已立即依公司程式應變,並採取必要的防護措施將影響降到最低。大聯大為防範員工資訊遭詐騙集團利用,已公告全體同仁知悉,目前評估對本公司財務及業務均不受影響,目前已重新檢視可能造成資安疑慮的因數並加以防範,同時持續加強監控。
日期:2026-11-14
10月30日清晨七點,25歲的王先生和平常一樣,一邊等咖啡,一邊滑手機。推播跳了出來:「全球最大加密貨幣交易所幣安遭駭,損失逾60億美元。」他愣了一下,趕緊打開幣安App。帳戶裡那筆存了三年的比特幣和以太幣,數字都還在。他鬆了一口氣,順手按下提領。畫面跳出一行字:提領功能暫停。錢看得到,卻拿不出來。接下來三天,他只能看著比特幣一路跌到六週低點。王先生其實從來沒有真正「持有」過那些比特幣。更準確地說,他持有的,是一家交易所對他的承諾。
日期:2026-11-11
今周刊編按:電商系統服務商91APP日前爆發重大資安事件,傳出新發展,有駭客在中國地下交易平台「長安不夜城」兜售全家、寶雅、康是美、無印良品訂單資料。駭客並宣稱與91APP有關,總共釋出790萬筆資料,總開價2997美元。不過,相關數量目前仍是駭客單方面說法,尚無法確認資料真實性、完整性,以及是否全部與先前的資安事件有關。資安專家指出,電商平台集中管理大量品牌訂單及消費者資料,一旦遭入侵,即使企業已阻斷攻擊、更換憑證及重建權限,遭取得的資料仍可能持續在地下市場流通。這些疑似外流資料包含商品名稱、交易時間、配送資訊及訂單狀態,攻擊者可透過欄位交叉比對掌握消費者的購物情境,進而假冒品牌客服或物流業者,設計與真實交易高度吻合的詐騙訊息。提醒消費者留意,即使訊息能準確說出購買商品或訂單細節,也不代表對方身分可信。
日期:2026-11-11
根據台灣上市櫃重訊統計,今年迄今資安事件已經來到一一八件,已比去年全年成長近六成,關鍵就在於AI。 究竟AI攻擊的手法有哪些?政府和企業又該如何因應這場全新戰役?
日期:2026-11-11
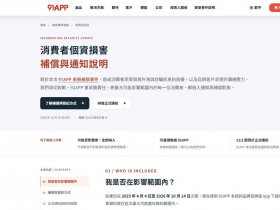
台灣最大通路服務SaaS業者91APP*-KY(6741)資料庫於10月初遭到駭客入侵,導致旗下客戶消費者部分個人資料外洩,最大恐涉及1,329個品牌、479萬8255名消費者,包括全家行動購、寶雅、無印良品、adidas、摩曼頓、PUMA、UNDER ARMOUR、The North Face、Timberland、日藥本舖等全都受害。91APP強調,遭駭的資料不包含信用卡、會員登入密碼,若是曾在2025年4月4日至2026年10月14日期間,使用91APP系統的品牌官網或App下單,就可能是此波攻擊的受害者。由於91APP目前無法確定有哪些資料遭到竊取,官方承諾,不管消費者有沒有財產損失,只要個資遭到竊取都會賠償,若為此次事件受影響的消費者於11月2日起可至官網填寫財產損失補償表或個資損害補償表,官方將協助後續補償事宜。
日期:2026-11-10
當AI、感測器與車聯網加速改寫交通樣貌,自駕車能否真正走進日常,關鍵不只在車子會不會開,更在安全制度能否跟上。車輛安全審驗中心執行長周維果拋出「接軌國際、驗證在地」兩項原則,並指在創新試驗制度下以試車牌在特定區域測試。
日期:2026-11-06